Gestión de Roles y Permisos
Descripción, Propósito y Objetivo
NOTE
La vista de Gestión de Roles y Permisos es el módulo de seguridad que permite definir los niveles de acceso y privilegios de los usuarios dentro de la plataforma.
Un Rol es un perfil o conjunto de autorizaciones asignado a un usuario que define qué vistas puede abrir y qué operaciones puede realizar. Los privilegios se controlan mediante Permisos, que son autorizaciones técnicas granulares asociadas a acciones específicas (como leer, crear, actualizar, borrar o exportar información).
El objetivo de esta vista es garantizar la seguridad y privacidad de los datos, limitando el acceso de los usuarios exclusivamente a las herramientas y datos de su organización que sean estrictamente necesarios para sus funciones.
Contexto de Uso
Este módulo es utilizado de manera crítica por los Administradores de la plataforma para:
- Configurar perfiles de usuario según la estructura organizativa de la empresa (por ejemplo: Administrador, Abogado, Dependiente Judicial, Responsable Técnico de Calidad, Auditor o Paciente).
- Definir la Ruta Inicial (la vista por defecto a la que es redirigido el usuario inmediatamente después de iniciar sesión con éxito en el sistema).
- Configurar los permisos de acceso y edición para cada menú funcional habilitado en la organización.
- Retirar o eliminar roles que ya no sean válidos o estén en desuso, siempre que no estén asignados a usuarios activos.
Acciones Posibles
1. Visualizar y Listar Roles
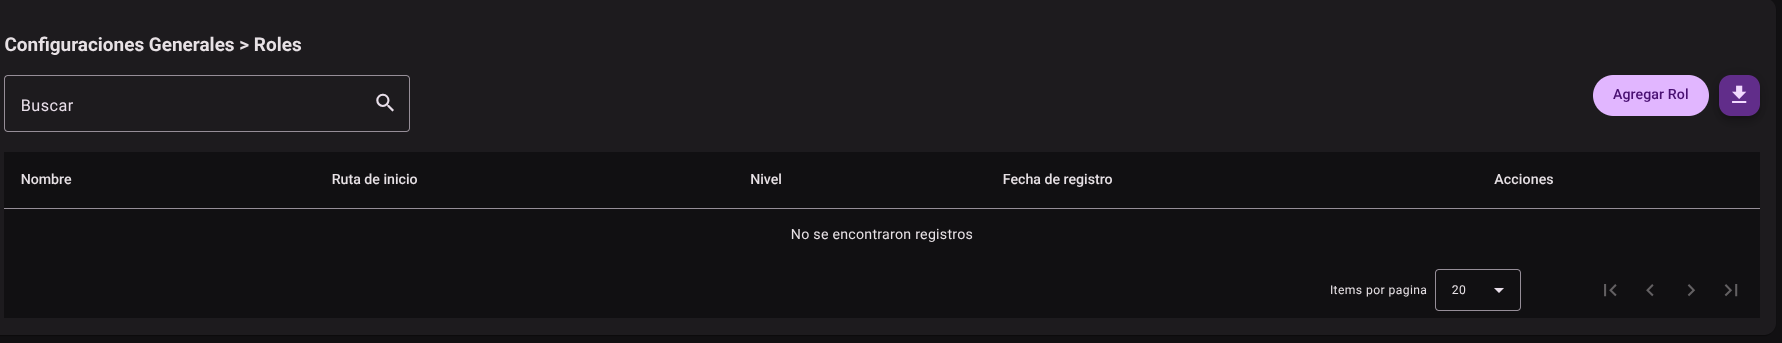
Muestra la lista de roles configurados en el sistema con sus datos esenciales: el nombre del rol, su ruta inicial asignada, el nivel y la fecha de ingreso .
2. Agregar un Nuevo Rol
Para crear y configurar un rol en el sistema:
- Haga clic en el botón "Agregar rol" en la esquina superior derecha de la pantalla.
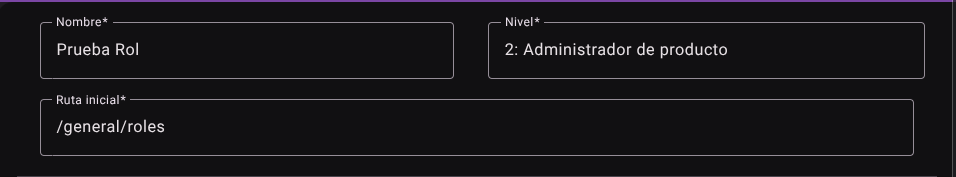
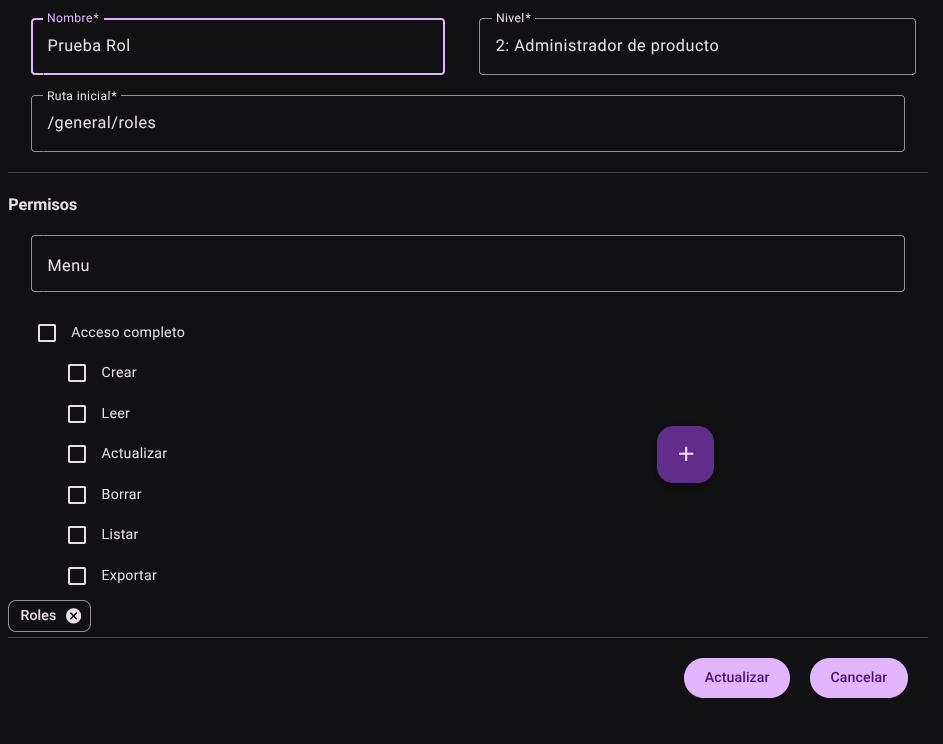
- Diligencie los campos básicos del formulario:
- Nombre: Ingrese el nombre descriptivo del rol (ej.
Auditor Interno). - Nivel: Ingrese el nivel que desee del rol. (ej.
2. Administrador del produto) - Ruta Inicial: Escriba la ruta del sistema a la cual accederá el usuario por defecto (ej.
/general/roles).
- Nombre: Ingrese el nombre descriptivo del rol (ej.
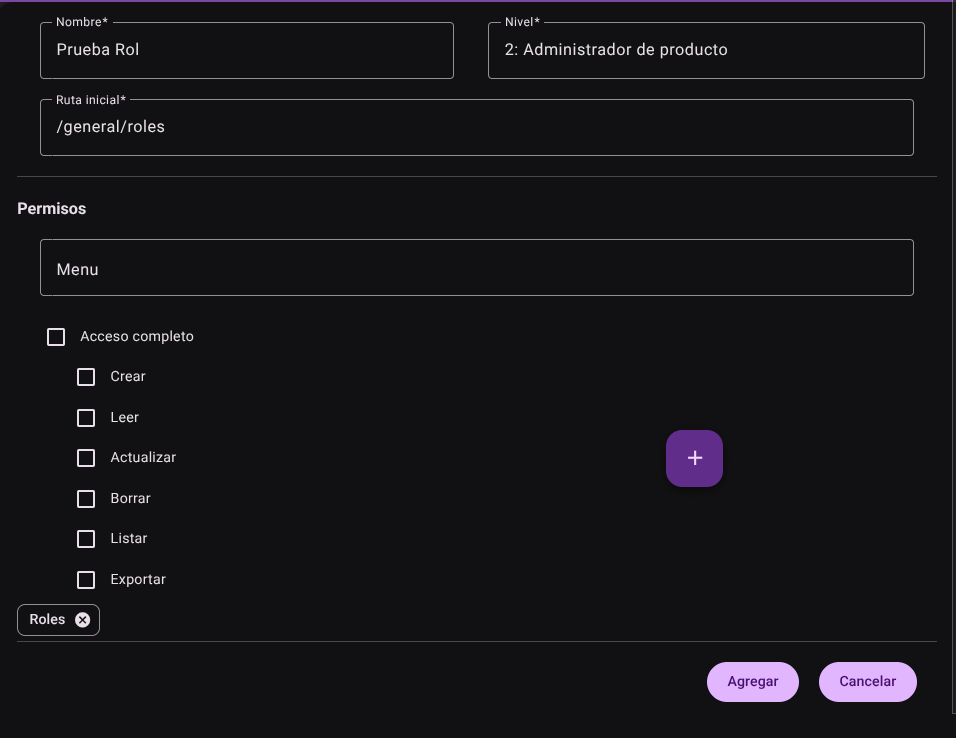
- Configure la matriz de Permisos por Menú haciendo clic en el botón Agregar Menú (
+):- Seleccione el Menú funcional al que desea conceder acceso.
- Marque las casillas de los permisos granulares requeridos:
- Acceso completo: Otorga todos los permisos disponibles para el menú seleccionado.
- Crear: Autoriza el registro de nueva información.
- Leer: Habilita la visualización de los detalles de los registros.
- Actualizar: Permite modificar o editar datos existentes.
- Borrar: Permite la eliminación permanente de registros.
- Listar: Habilita la visualización de las tablas de datos generales.
- Exportar: Habilita la opción de descargar reportes y datos en archivos externos.
- Haga clic en "Agregar" para guardar el rol.
3. Editar un Rol
Para modificar los privilegios o la configuración de un rol:
- Ubique el rol en la lista y haga clic en "Editar" (icono de lápiz ✏️).
- Modifique la ruta inicial o agregue/retire menús y permisos específicos de la matriz de accesos. No existen restricciones para cambiar los permisos asignados a un rol.
- Haga clic en "Actualizar" para aplicar los cambios de inmediato.
4. Borrar un Rol
Para eliminar permanentemente un perfil del sistema:
- Busque el rol y haga clic en la acción "Borrar" (icono de papelera 🗑️).
- confirme la acción en el modal emergente de confirmación.
CAUTION
El sistema bloquea de forma preventiva la eliminación de cualquier rol que esté siendo utilizado por un usuario activo en alguna organización.
Roles y Permisos Requeridos
El acceso a estos parámetros globales del sistema está restringido al rol de Administrador General o Soporte de Plataforma. Requiere los siguientes permisos:
- Parámetros Geográficos y UI:
country_read,state_read,languages_readymenus_read. - Entidades y Licenciamiento:
memberships_read,system_products_readyconfig_refs_read. - Trazabilidad:
tags_readyincident_tracking_read(para seguimiento de incidencias). - Acciones de Escritura: Permisos con sufijo
_createy_updatecorrespondientes para modificar las tablas del sistema.